要点:テレビにつないで動画を見る「Android の箱」(セットトップボックス)などに、工場から出る時点でバックドア(裏口)が入っていたとGoogleが2026年11月2日に発表しました。製造元とされるのは中国のVideostrong Technologyで、130万台以上が犯罪に使う機器の集まり(ボットネット)に組み込まれていました。Googleは同社を認定機器の製造から締め出し、日本の警察庁も協力しています。使っている人は、メーカーと機種名、Play ストアの認定表示、覚えのないアプリの順に見てください。疑わしければネットから外すのが先です。
Google の脅威分析チームと、調査に加わった TrendAI などの発表をもとに、確かめた範囲で整理しました(確認日:2026年11月5日)。
何が起きた?
| 項目 | 発表の内容 |
|---|---|
| 発表 | 2026年11月2日(Google Threat Intelligence Group) |
| 仕込まれたもの | バックドア「XCPE」。機器のファームウェア(機器を動かす基本のソフト)に最初から組み込まれていた |
| 製造元とされる会社 | Videostrong Technology(中国・深セン)。他社ブランド向けの機器も作るメーカーで、Googleは「金銭目的で意図的に作って運用した」と高い確度で評価 |
| 規模 | ボットネットに組み込まれたセットトップボックスが130万台以上。別の経路で侵害された機器も含めると、さらに1,000万台以上への接続を断てるとしている |
| 機器の種類 | 大半は Android TV のセットトップボックス。プロジェクター、カラオケ機器、遠隔医療機器、デジタルサイネージでも見つかっている |
| Googleの対応 | 制御用のドメインやサーバーを止める法的措置、Videostrong と関連会社を認定機器の製造・販売から締め出し、審査の見直し |
| 日本との関係 | 警察庁が分析と妨害に協力。日本の感染台数と、日本で売られた機種は、確かめた発表には書かれていない |
入っていると何が困る?
Googleの発表によると、持ち主が知らないうちに、機器が次のように使われていました。
- 自宅の回線の悪用:他人の通信を中継する「住宅用プロキシ」にされ、広告詐欺にも使われる
- 情報の持ち出し:アカウント情報、機器の情報、入っているアプリの一覧、システムログなど
- 遠隔操作:画面の撮影、キー入力、外からのコマンドの実行
同じ家のネットワークの弱点につながるおそれがある、ともGoogleは書いています。
自分は対象?確かめる順番
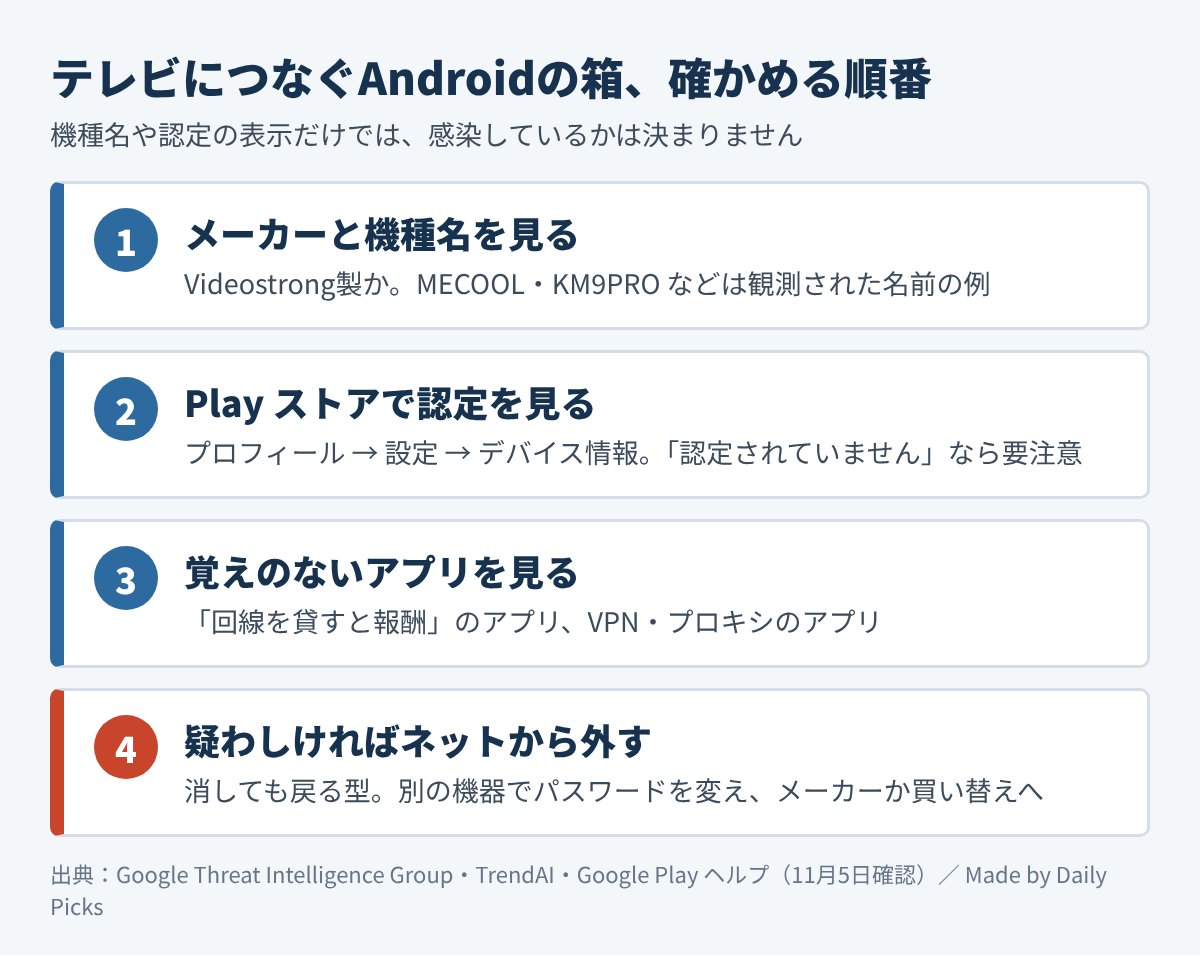
先に大事なことを1つ。個人が「感染している・いない」を手元で決められる手順は、確かめた発表には載っていません。下の3つは、疑うかどうかを決めるためのものです。
- メーカーと機種名を見る:箱や説明書、機器の設定画面で確かめます。調査した Synthient の公開資料には、観測された機種名として MECOOL、KM9PRO、KM9PRO_MAX、KM2PLUS などが載っています(TrendAI は206機種を観測)。ただし同社は「機種名だけでは感染を確定できない」としています。逆に、他社ブランドの名前で売られていることもあるので、知らない名前だから安心とも言えません。
- Play ストアで認定を見る:Play ストアを開いて、プロフィールのアイコン → 設定 → デバイス情報で、Play プロテクト認定の表示を確かめます。「認定されていません」と出る機器は、Googleの互換性テストの記録がなく、安全性が保証されません。ただし、Videostrong は審査の隙を突き、初回起動の後に不正なコードを読み込ませていたとされるので、認定と出ても安心とまでは言えません。
- 覚えのないアプリを見る:「使っていない回線を貸すと報酬がもらえる」といったアプリ、入れた覚えのない VPN・プロキシのアプリを探します。Googleも、この種のアプリに注意するよう呼びかけています。
Play プロテクトがオンかも見ておきましょう。Android 11 以降の Android TV は、Play ストア → Play プロテクト → 設定アイコンで確かめられます。Android 10 以前は、設定 → アプリ → セキュリティと制限です。Play プロテクトは初期状態でオンです。今回のバックドアには Play プロテクトの確認を無効にする動きもあるとされるので、自分で切った覚えがないのにオフなら、疑う理由の1つになります。
疑わしいときにやること
- 機器をネットから外す:Wi-Fi を切るか、LANケーブルを抜きます。セキュリティ情報サイト BleepingComputer も、感染が疑われる機器はネットから切ることを挙げています。
- 別の機器でパスワードを変える:その機器でログインした Google や動画配信のアカウントのパスワードを、スマホやパソコンから変えます。順番はアカウントを乗っ取られたかもと思ったときにやる順番にまとめています。
- メーカーか販売店に聞く:購入先に、対象かどうかと修正の有無を問い合わせます。
- 直らないなら使うのをやめる:TrendAI は、持ち主が自分で取り除くことはできず、メーカーの対応、プラットフォーム側の保護、または機器の交換が要るとしています。
アプリを消しても、再起動すると元に戻る作りだとGoogleは説明しています。工場出荷時へのリセットで直るとは、確かめた発表には書かれていません。「リセットしたから大丈夫」とは考えないでください。
スマホや普通のテレビは?
発表が中心に挙げているのは、テレビにつなぐセットトップボックスと、Android で動く家庭用・業務用の機器です。スマートフォンや、大手メーカーのテレビ本体を名指しした内容ではありません。ただ、すべての機器が安全だと言っているわけでもないので、覚えのないアプリを入れない、提供元の分からないアプリを入れない、という基本は同じです。
次に買うときは
- ノーブランド・未認定の箱を避ける:TrendAI の助言です。安い機器は特に慎重に。
- メーカーを確かめる:Google は、認定パートナーの一覧を参照先に挙げています。
- 入れるアプリを絞る:信頼できるストアからだけ入れて、VPN やプロキシのアプリの権限を見直します。
家の Wi-Fi 全体が気になるときは、ルーターも見直しどきです。古いルーターのサポート状況はルーターの買い替え時期と、サポート終了の調べ方で確かめられます。
よくある質問
Q. Googleが止めたなら、もう安全?
A. 制御に使うドメインやサーバーは止められましたが、機器の中のバックドアが消えたとは書かれていません。TrendAI は、持ち主では取り除けないとしています。
Q. 名前が一覧にあれば感染している?
A. そうとは限りません。調査した Synthient も、機種名だけでは確定できないとしています。判断に迷うならネットから外して、メーカーに問い合わせるのが確実です。
Q. 日本でも被害が出ている?
A. 確かめた発表には、日本の台数は書かれていません。警察庁が協力していることだけが分かっています。
次にやること
- テレビにつないでいる箱のメーカーと機種名を確かめる
- Play ストアのデバイス情報で認定の表示を見る
- 覚えのないアプリと、「回線を貸す」系のアプリがないか見る
- 疑わしければネットから外して、別の機器でパスワードを変える
あわせて読みたい
参考情報・出典
- Google Threat Intelligence Group「Shutting the Door on the XCPE Botnet」(2026年11月2日)
- TrendAI の調査(2026年11月2日)
- Synthient の公開資料(Videostrong)
- Google Play ヘルプ「Play プロテクト認定の状態を確認して問題を修正する」
- Android TV ヘルプ「Google Play プロテクト」
- BleepingComputer の報道(2026年11月)
- The Register の報道(2026年11月2日)
⚡ いま読まれているトレンド
 Food prices in Japan, November 2026: 1,477 items go up, including mayonnaise, sauces and bottled drinks
 個人情報の漏えい、のべ約2億6000万人分|政府が特設サイトを開設、自分の情報が心配なときの相談先と今日やる3つ
 PayPayにつないだ銀行口座から不正送金?|自分は大丈夫か確かめる順番と、今すぐできる「利用可能額の設定」