要点:メール配信サービス「アララメッセージ」への不正アクセスで、アララ株式会社は2026年11月2日、メールアドレス約7,700万件が持ち出された(おそれを含む、精査中)と発表しました。企業がメルマガや会員向けのお知らせを送るときに裏側で使うサービスなので、アララという名前を知らなくても、使っている通販や会員サービスを通じて関係している可能性があります。導入企業の名前は公表されていないので、自分で一覧を見て確かめることはできません。①届いた連絡は公式サイトで確かめる ②カード会社を名乗る不審なメールは開かずに消す ③入力してしまったらカードの発行会社に連絡するの順で動けば大丈夫です。
アララの11月2日の発表(第2報)を中心に、報道と導入企業のお知らせで確かめた範囲で整理しました(確認日:2026年11月2日)。件数はまだ精査中で、第3報が出る予定です。
何が起きたのか
アララメッセージは、企業が顧客にメールをまとめて送るためのサービスです。アララは10月28日に不正アクセスを確認し、10月29日に最初の発表をしました。11月2日の第2報で、影響が大きく広がったことが分かりました。
| 項目 | 発表の内容(11月2日時点) |
|---|---|
| 持ち出されたメールアドレス | 約7,700万件(おそれを含む。精査中で、人数ではない) |
| 関係する企業 | 最大約380社(推計)。契約企業向けのサーバー97台が対象 |
| 最初に分かった環境 | 61社、メールアドレス3,386,187件。うち5社は氏名・会社名などを含む顧客データ最大411,827件 |
| 含まれる情報 | メールアドレス、氏名、性別、生年月日、電話番号、会員番号、住所など(企業によって違う) |
| クレジットカード番号 | アララは保有していないと説明 |
| 不審なメールの送信 | 10月28日〜30日に、カード会社を装うメールを最大約713万通 |
| サービス | 10月31日から全面停止。再開の時期は未定 |
最初の発表で約301万件だったメールアドレスは、第2報の別の環境の分で約7,700万件になりました。区分の間で重なりがあるため、アララは件数を足し合わせていません。
自分は対象? どう確かめる?
いちばん知りたいところですが、11月2日の時点で、自分のアドレスが含まれるかを調べられる公式の窓口や、導入企業の一覧は見当たりません。第2報の窓口も契約企業向けのものです。アララは、すべての契約企業に、対象かどうかと流出した情報の内容を個別に連絡するとしています。そのため、利用者に知らせが来るとすれば、ふだん使っている会社からです。
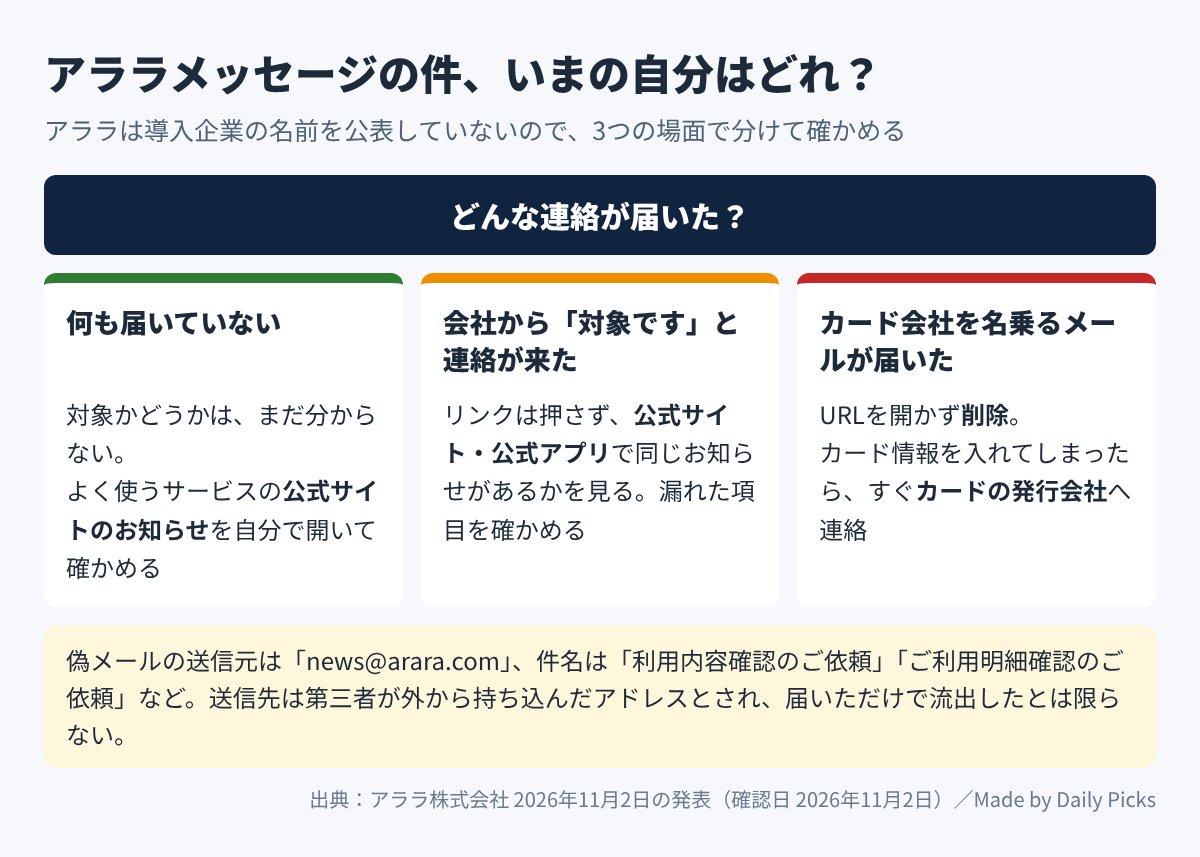
- メルマガや会員メールが届いている会社:公式サイトのお知らせ欄を、ブックマークや検索から自分で開いて見ます。たとえばココヘリは10月30日に公式サイトで、アララメッセージを使っていること、自社の利用者の分が含まれるかはその時点で確認中であることを案内しています。
- 会社から「対象です」と連絡が来たとき:メールのリンクから入らず、同じお知らせが公式サイトや公式アプリにあるかを確かめます。そのうえで、自分の分でどの項目が漏れたのかを読みます。項目は会社によって違います。
- 何も連絡がないとき:今の時点では「対象ではない」とも言い切れません。精査が続いているので、よく使うサービスだけ、数日後にもう一度お知らせ欄を見ておくと安心です。
カード会社を名乗るメールが届いたら
アララの発表によると、不審なメールの中身は次のようなものです。
- 送信元:news@arara.com
- 件名:「利用内容確認のご依頼」「ご利用明細確認のご依頼」など
- 内容:クレジットカード会社を装ったもの
本文のURLは開かず、そのまま削除してください。返信や添付ファイルを開くのもやめます。カードの利用内容が気になるときは、メールからではなく、カード会社の公式アプリや、カードの裏にある番号から確かめます。
なお、発表ではこのメールの送信先を「第三者が外部から持ち込んだメールアドレス」としています。つまり、このメールが届いたからといって、自分の情報がアララから漏れたとは限りません。逆に、届いていなくても対象でないとは言えません。この2つは分けて考えます。
入力してしまったときと、今日やること
- カード情報を入れてしまった:すぐにカードの発行会社へ連絡します。アララもそう案内しています。カードの裏の番号か、公式サイトの窓口にかけてください。
- IDやパスワードを入れてしまった:そのサービスの公式サイトを自分で開いてパスワードを変えます。同じパスワードを使っているほかのサービスも変えます。漏れていないかの調べ方と、変える順番はパスワード漏洩の確認方法|漏れていたら変える順番と偽通知の見分け方にまとめています。
- これから届くメールに気をつける:会社によっては氏名・生年月日・電話番号・住所も含まれるので、自分の名前や住所が書かれた連絡でも、本物とは限りません。「お詫びの手続き」「補償の案内」と書かれていても、リンク先で入力しないでください。電話やSMSでも同じです。
発表の項目にパスワードは挙がっていませんが、「など」とあり、項目は会社によって違うので、対象の連絡が来たら、そこに書かれた項目を確かめてください。
問い合わせ先
- 対象かどうか:利用している会社の公式サイトの窓口へ。アララの第2報には、一般の受信者向けの窓口の記載はありません
- 不審なメールについて:10月29日のアララの発表に、不審メールに関する問い合わせフォームが載っています
- カード情報を入れてしまった:カードの発行会社へ
あわせて読みたい
出典
- アララ株式会社「当社が提供する『アララメッセージ』への不正アクセスによる情報流出およびサービス停止について」第2報(2026年11月2日、PDF)
- アララ株式会社 第1報(2026年10月29日)
- ASCII.jp「アララ、約7700万件のメールアドレス流出」
- メディアIR「ペイクラウドHD、不正アクセス被害拡大」
- ココヘリ「メール配信サービスへの不正アクセスに関するお知らせと不審なメールへのご注意」
確認日:2026年11月2日。件数は精査中で、第3報で変わることがあります。
⚡ いま読まれているトレンド
 11月5日10時ごろ緊急地震速報の全国訓練|スマホは鳴る?屋外スピーカー・防災アプリで流れるかと、聞こえたらやること
 スタバ福袋2027は11月4日10時から抽選エントリー|申し込める人・締め切り・当選発表の日と今やること
 So-netとplala(Sコース)の会員情報 約258万件が漏えい|自分は対象?パスワードは?今やること(10/27発表)