※本記事はアフィリエイト広告(PR)を含みます。
WordPressの問い合わせフォームに、日々大量の迷惑メールが届いて困っていないでしょうか。営業目的の売り込みメールならまだしも、無関係な広告やフィッシングまがいの文面が交じることもあり、本来届くべき問い合わせが埋もれてしまう原因にもなります。この記事では、迷惑メールがなぜ届くのかという仕組みから、CAPTCHA・ハニーポット・スパムフィルター・送信回数制限といった代表的な対策、主要フォームプラグインごとの対応状況、reCAPTCHAやCloudflare Turnstileを導入する際の注意点までを整理します。なお、どの対策も「完全に迷惑メールをゼロにする」ものではなく、あくまで発生量を減らし、正当な問い合わせとの選別をしやすくするための手段である点をあらかじめご了承ください。
なぜ問い合わせフォームに迷惑メールが届くのか
問い合わせフォームに届く迷惑メールの多くは、人間が手作業で送っているのではなく、スパム業者が用意した自動プログラム(ボット)が送信しています。ボットはインターネット上を巡回してWordPressで作られたサイトを機械的に検出し、フォームの入力欄名や送信先を解析したうえで、宣伝文句やリンクを大量に自動投稿します。WordPressは世界的なシェアを持つCMSであり、Contact Form 7やWPFormsなど広く使われるフォームプラグインの入力欄名にはある程度共通のパターンがあるため、ボット側も対策を組み込みやすく、狙われやすい傾向があります。
また、フォームの入力チェックが緩い(必須項目が少ない、文字数制限がない、URLを自由に貼れるなど)ほど、ボットにとって送信のハードルが下がります。逆に言えば、フォーム自体の入力仕様を見直すだけでも、一定の抑止効果が期待できます。
代表的な迷惑メール対策
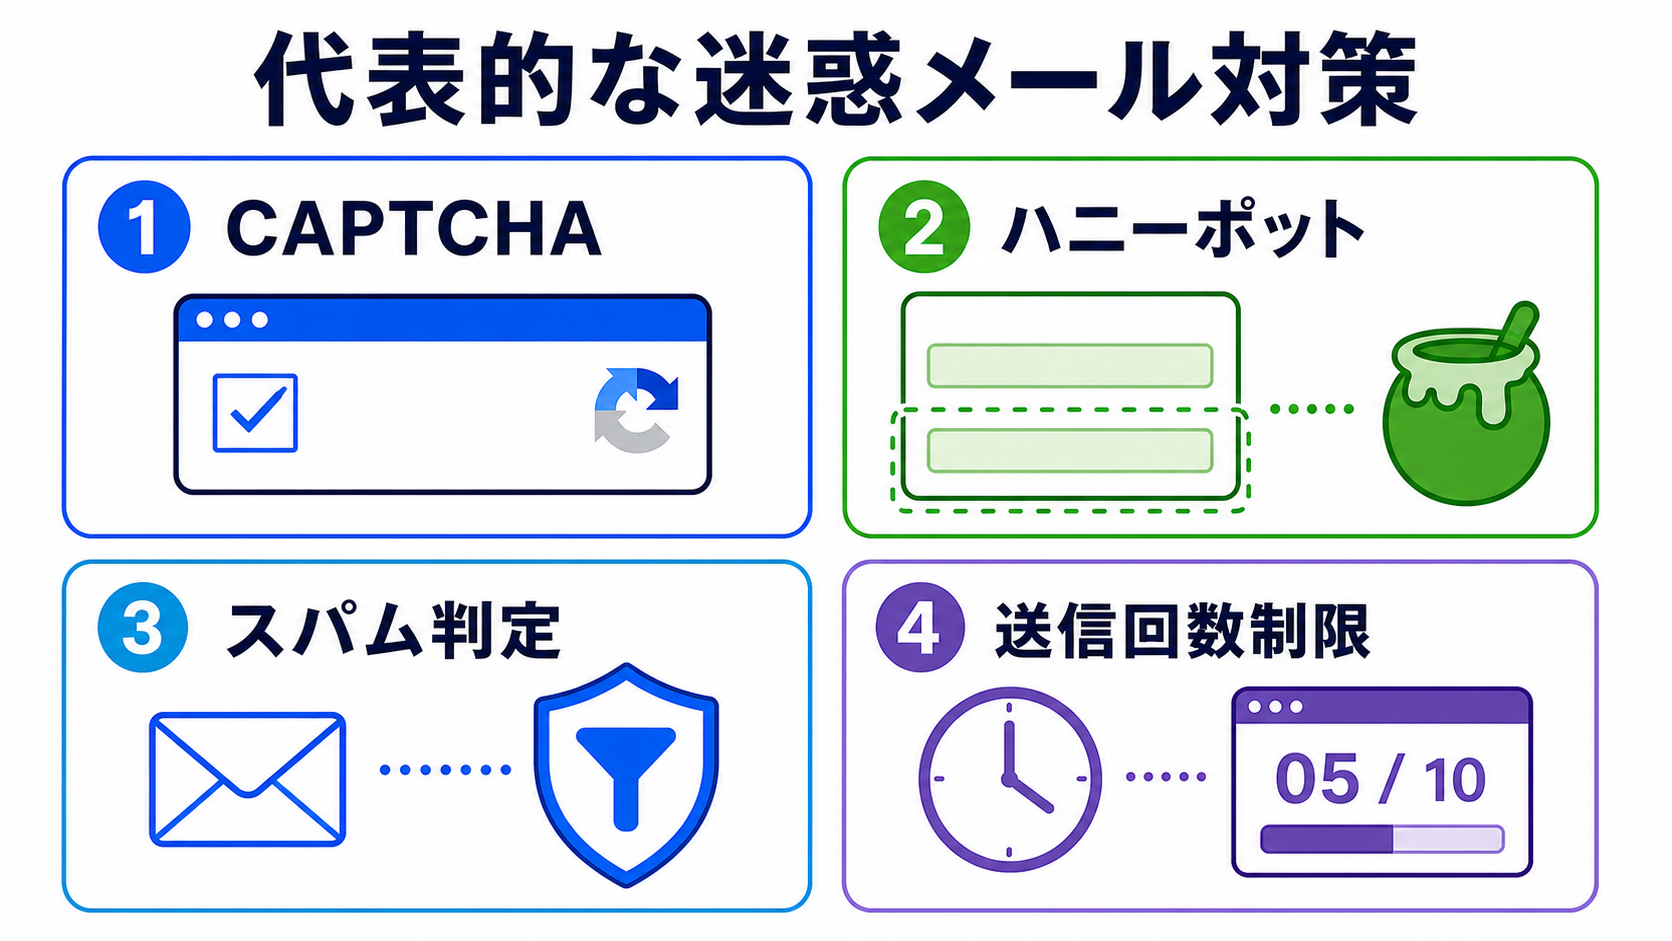
ハニーポット(Honeypot)
ハニーポットは、フォーム内にCSSやJavaScriptで人間には見えないよう隠した入力欄を1つ用意しておき、そこに何か入力された送信を自動的にスパムとみなして破棄する仕組みです。人間はその欄の存在に気づかないため空欄のまま送信しますが、フォームのHTML構造をそのまま機械的に読み取って全項目を埋めていくタイプのボットは、この隠し欄にも文字を入れてしまい、結果として検出されます。
ユーザーには何のクリックや操作も求めないため、入力の手間や表示速度への影響がほとんどなく、まず最初に検討したい対策のひとつです。Contact Form 7、WPForms、Gravity Forms、Ninja Formsなど主要プラグインの多くが標準またはアドオンでハニーポット機能を提供しています。ただし、フォームの構造を解析して隠し欄を回避する高度なボットや、実際に人手で入力するタイプの迷惑メールには効果が及ばないため、単独での運用ではなく他の対策と組み合わせるのが一般的です。
CAPTCHA(reCAPTCHA / hCaptcha / Cloudflare Turnstile)
CAPTCHAは、人間には解けるがプログラムには解きにくい課題(画像選択やチェックボックスなど)を送信前に提示し、機械的な自動送信をふるいにかける仕組みです。代表的なものにGoogleの「reCAPTCHA」、Cloudflareの「Turnstile」、「hCaptcha」があります。
- reCAPTCHA v2:「私はロボットではありません」のチェックボックスや画像選択を表示するタイプ。判定が怪しい場合は追加のパズルを要求することがあります。
- reCAPTCHA v3:ユーザー操作を挟まず、裏側でアクセスの挙動をスコアリングして怪しい送信を判定する方式です。ユーザーの入力の手間を増やさない点がメリットですが、スコアのしきい値調整が必要になる場合があります。
- Cloudflare Turnstile:多くの正規利用者にはパズルを見せずに裏側で検証を完了させ、疑わしいアクセスにのみ追加の確認を出す方式です。Cookieを利用した個人の行動追跡は行わない設計とされており、reCAPTCHAより軽量でプライバシー面の懸念が少ない代替として近年採用が広がっています。
- hCaptcha:reCAPTCHAと同様に画像認証などを提示するサービスで、reCAPTCHAの代替としてNinja Formsなど一部プラグインが標準サポートしています。
CAPTCHA全般の弱点として、正規のユーザーに追加の操作を強いる場合があり、フォーム離脱率が上がる可能性がある点、また外部サービスにアクセス情報を送信する仕組み上、プライバシーポリシーへの記載や同意取得が必要になる場合がある点が挙げられます。この点は後述します。
スパムフィルター(Akismet など)
Akismetは、Automattic社が提供する、コメントやフォーム送信の内容を世界中から集積したスパムデータベースと照合し、スパムらしさを自動判定するサービスです。もともとはWordPressのコメントスパム対策として知られていますが、Contact Form 7、WPForms、Gravity Forms、Ninja Formsなど主要フォームプラグインの多くがAkismet連携のアドオンや設定項目を用意しており、フォーム送信内容にも適用できます。個人利用や小規模サイトは無料で利用でき、商用サイトでは有料プランが必要になる点に注意してください。
Akismetのようなスパムフィルターは、ハニーポットやCAPTCHAをすり抜けた「人間がキーボードで直接入力したように見えるスパム」も検出対象にできる点が強みですが、判定は確率的なものであり、まれに正当な問い合わせを誤ってスパム側に振り分けてしまう(誤検知)こともあります。導入後しばらくはスパムフォルダに振り分けられた内容も定期的に確認することをおすすめします。
送信回数制限(レートリミット)
同一IPアドレスや同一セッションからの短時間での連続送信を制限する対策です。ボットは短時間に大量送信を試みる傾向があるため、「1分間に1回まで」「同一内容の再送信を拒否」といった制限を設けることで、機械的な連投を抑止できます。プラグインによっては標準機能として用意されていない場合もあり、その場合はサーバー側の設定(WAFやレンタルサーバーのセキュリティ機能)や、専用のセキュリティプラグインと組み合わせて実現することになります。
サーバー側の対策がどこまで使えるかは契約先によって異なります。たとえばエックスサーバーは公式の機能一覧でWAF(Webアプリケーションファイアウォール)の設定機能に加え、ログイン試行回数制限、ダッシュボード・XML-RPC・REST APIへのアクセス制限、大量コメント・トラックバック制限、国外からのコメント・トラックバック制限を案内しています(2026年9月20日時点)。フォーム自体のスパム対策とは別枠の機能ですが、サイト全体の負荷や不正アクセス対策として併用できます。契約中のサーバーで同種の機能が使えるかは、各社の機能一覧を確認してください。
これからサーバーを選ぶ場合の申し込み窓口(広告):
レンタルサーバー エックスサーバー
※上記は広告(アフィリエイトリンク)です。料金・提供機能・キャンペーン条件は変わることがあるため、申し込み前に公式ページで最新の内容を確認してください。
禁止ワード・独自の質問によるフィルタリング
特定のURLパターンや単語を含む送信を拒否する「ブラックリスト」的な設定(Contact Form 7の「使用禁止ワードリスト」など)や、「2+3の答えを入力してください」といった簡易的な質問を追加する方法もあります。ボットにとっては解析コストが上がる一方、人間には負担が少ないため、他の対策と併用する補助的な手段として利用されています。
フォームプラグインごとの対応状況の違い
迷惑メール対策の実装状況は、使用しているフォームプラグインによって異なります。導入前後には、必ず各プラグインの公式ドキュメントで最新の対応状況を確認してください。
- Contact Form 7:reCAPTCHA v3を標準の「連携」機能として搭載しているほか、Akismet連携、使用禁止ワードリスト、Cloudflare Turnstileへの対応も進んでいます。ハニーポットは標準搭載ではなく、拡張プラグイン(例:CF7 Apps など)を追加することで利用できます。
- WPForms:独自の「モダン迷惑メール対策(Anti-Spam)」機能をデフォルトで有効化しており、これに加えてreCAPTCHA、hCaptcha、Cloudflare Turnstile、Akismetを組み合わせられます。以前搭載していたハニーポット機能は、現在はこのモダン迷惑メール対策に置き換えられています。
- Gravity Forms:ハニーポット機能を標準搭載し、公式アドオンでAkismet連携、reCAPTCHA v2/v3にも対応しています。フォームごとに複数の対策を柔軟に組み合わせられる設計です。
- Ninja Forms:ハニーポット相当の「迷惑メール対策フィールド」を標準搭載し、reCAPTCHA v2/v3・hCaptchaにも標準対応しています。Akismet連携は追加設定またはアドオンで利用します。公式ブログでも「reCAPTCHAは必須ではなく、まず無料の対策から試すべき」という考え方が示されています。
いずれのプラグインも機能名称やUIはバージョンアップで変更されることがあるため、本記事の内容は目安とし、実際の設定は各プラグインの管理画面と公式ドキュメントを必ず確認してください。
reCAPTCHAなど外部サービス利用時のプライバシー・設定面の注意
reCAPTCHAやTurnstile、hCaptchaはいずれもGoogleやCloudflareなど外部事業者が提供するサービスです。フォームに組み込むと、送信時にユーザーのアクセス情報の一部が当該事業者に送信される仕組みになっており、reCAPTCHAについては、2026年4月2日以降、Googleが顧客データの「データ処理者(data processor)」、サイト運営者が「データ管理者(data controller)」という整理に変わりました。これに伴い、reCAPTCHAバッジからGoogleのプライバシーポリシーと利用規約への参照が削除され、Googleの公式FAQは、サイト側でもこれらの参照を外すことを推奨しています。一方で、reCAPTCHAによる処理の目的(セキュリティ・不正利用対策)を自サイトのプライバシーポリシーでカバーしておくことは引き続き求められます。EU圏の利用者を含むサイトでは、GDPR(EU一般データ保護規則)の観点から同意取得の要否も含めて検討が必要になる場合があるため、法務・プライバシー方針の担当者がいる場合は事前に相談することをおすすめします。
一方、Cloudflare Turnstileは、公式にリターゲティング広告を目的としたデータ収集を行わず、個人の識別・プロファイリング・ターゲティングを目的としないとうたっており、reCAPTCHAと比較してプライバシー面での懸念が少ない代替手段として紹介されることが増えています。とはいえ、外部サービスへ通信が発生すること自体は同じであるため、利用するサービスの最新のプライバシーポリシーを確認したうえで、自サイトのプライバシーポリシーにも必要な記載を追加しておくのが安全です。
設定面では、reCAPTCHAやTurnstileの利用にはサイトキーとシークレットキーの取得・登録が必要です。キーの発行対象ドメインを誤ると本番環境で認証が機能しない、あるいはテスト環境のキーを本番にそのまま使ってしまうといった設定ミスが起こりやすいため、公開前に必ずテスト送信で動作確認を行ってください。
誤検知と利便性のバランスをどう取るか
迷惑メール対策は強くすればするほど良いというわけではありません。CAPTCHAの難易度を上げすぎたり、スパムフィルターの判定を厳しくしすぎたりすると、正当な問い合わせをしようとしたユーザーがフォーム送信で挫折したり、送信した内容がスパム扱いされて担当者に届かなかったりする「誤検知(false positive)」のリスクが高まります。問い合わせ数がビジネス上重要なサイトほど、この機会損失は無視できません。
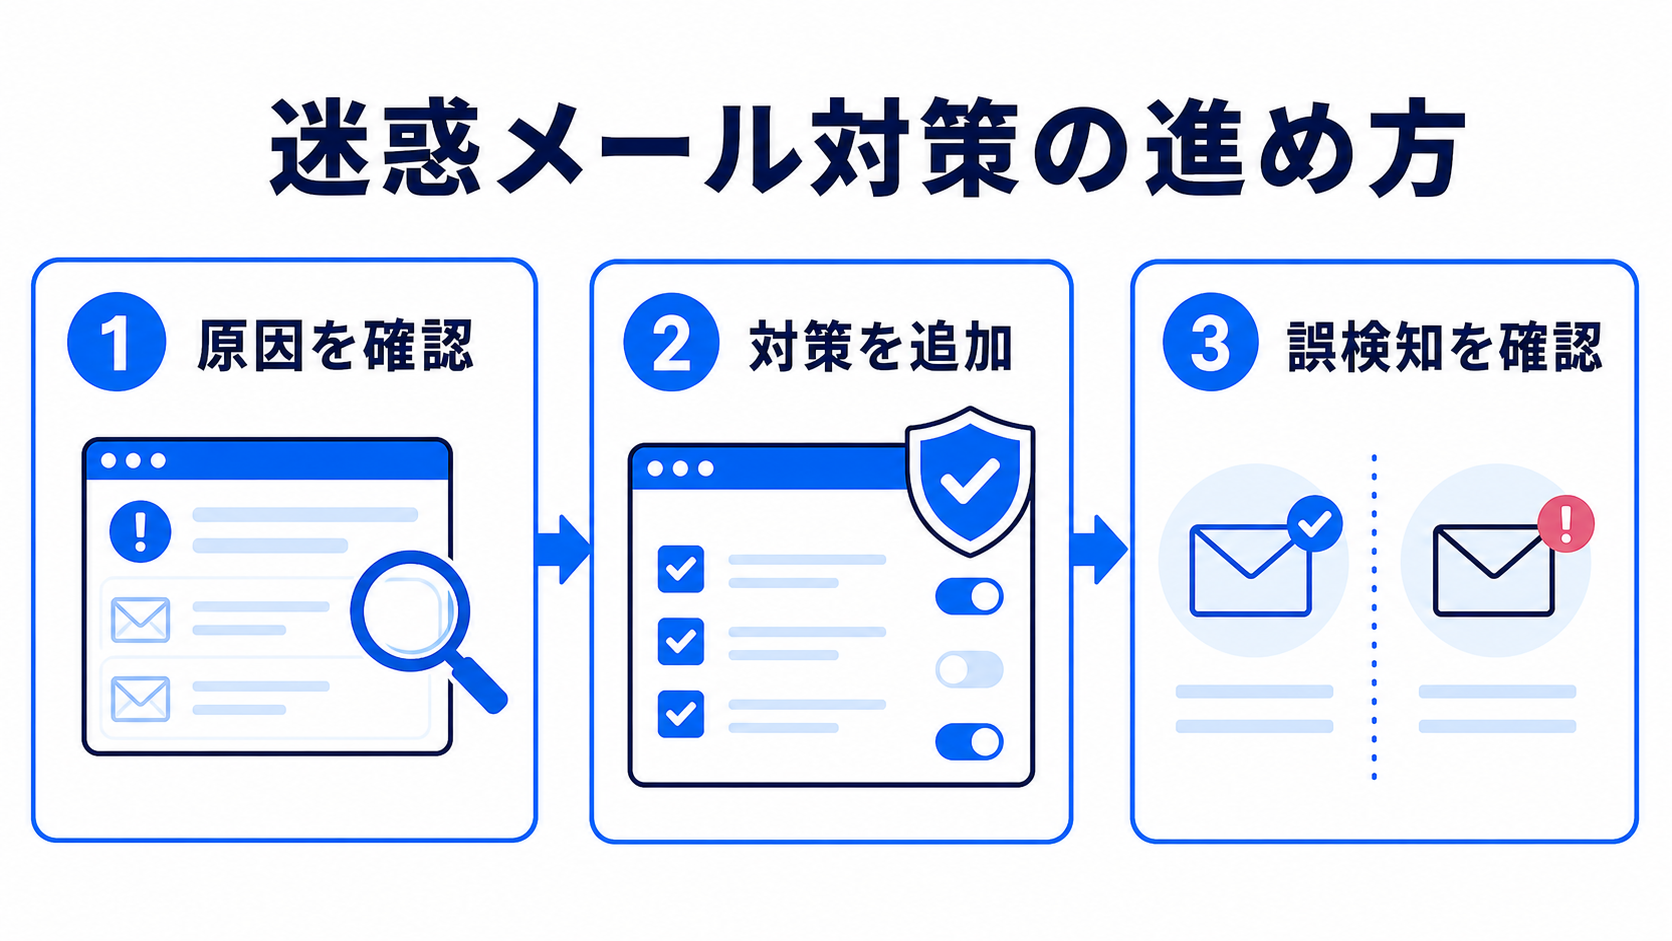
実務的には、次のような段階的アプローチが取られることが多いです。
- まず、ユーザー体験への影響がほぼゼロなハニーポットや、プラグイン標準のスパム対策トークンを有効化する。
- それでも迷惑メールが減らない場合に、reCAPTCHA v3やCloudflare Turnstileのように、ユーザー操作を求めない(または最小限の)CAPTCHAを追加する。
- 手入力による人間由来のスパムが残る場合は、Akismetなどのスパムフィルターを併用する。
- それでも改善しない、あるいは特定のパターンが明確な場合に限り、送信回数制限や禁止ワードリストといった、やや強めのルールを個別に追加する。
また、スパムフォルダや迷惑メール判定された送信履歴は定期的に見返し、誤って弾かれている正当な問い合わせがないかを確認する運用も欠かせません。対策は一度設定して終わりではなく、迷惑メールの傾向やプラグインの仕様変更に応じて見直していく前提で運用することをおすすめします。
よくある質問
まず最初に入れるなら、どの対策がよいですか?
ユーザーに操作を求めないハニーポットや、フォームプラグインに標準で付いているスパム対策から始めるのが目安です。それでも減らない場合に、reCAPTCHA v3やCloudflare Turnstileを追加します。
reCAPTCHAを使うとき、プライバシーポリシーに何か書く必要はありますか?
reCAPTCHAなどは外部の事業者のサービスで、送信時にアクセス情報の一部がその事業者に送られます。そのため、プライバシーポリシーへの記載や同意の取得が必要になる場合があります。
対策を強くしすぎると、どんな問題がありますか?
正当な問い合わせまで弾かれたり、送信の手間が増えて途中でやめる人が出たりすることがあります。スパムと判定された送信履歴を定期的に見返し、誤って弾かれたものがないか確認しましょう。
使っているフォームプラグインがどの対策に対応しているか、どう調べればよいですか?
Contact Form 7、WPForms、Gravity Forms、Ninja Formsなどで対応状況は違い、バージョンアップで変わることもあります。各プラグインの管理画面と公式ドキュメントで、最新の対応状況を確かめてください。
まとめ
WordPressの問い合わせフォームに届く迷惑メールは、ハニーポット、CAPTCHA(reCAPTCHA・Turnstile・hCaptcha)、Akismetなどのスパムフィルター、送信回数制限、禁止ワードリストといった複数の対策を組み合わせることで、その量を大きく減らすことが期待できます。ただし、どの対策も万能ではなく、「完全に迷惑メールをゼロにできる」わけではありません。まずはユーザー体験への影響が少ない対策から導入し、効果を見ながら段階的に強化していくこと、そして誤検知によって正当な問い合わせを取りこぼさないよう定期的に運用を見直すことが重要です。導入するプラグインや外部サービスの仕様は更新される可能性があるため、設定の際は必ず各公式ドキュメントで最新情報を確認してください。
関連して読みたい記事
- SPF・DKIM・DMARC基礎|フォームからの通知メールが自分に届かない場合は、SPF・DKIM・DMARCの設定側に原因があることがあります。
参考情報・出典
- reCAPTCHA FAQ | Google Cloud(2026年4月2日以降、GoogleがreCAPTCHAの顧客データについてデータ処理者となり、バッジからプライバシーポリシー・利用規約への参照が削除され、サイト側でも同様に参照を外すことが推奨されていること)
- Turnstile Privacy Policy | Cloudflare(Turnstileがリターゲティング広告目的でデータを収集せず、個人の識別・プロファイリング・ターゲティングを目的としないこと)
- reCAPTCHA (v3) | Contact Form 7(Contact Form 7がreCAPTCHA v3を連携機能として備えていること)
⚡ いま読まれているトレンド
 ドコモ「あんしんフィルター」の障害が続く|設定が変えられない・アプリが使えないときの対処(Androidは窓口で暫定案内、iPhoneはプロファイル削除)
 日本シリーズ2026はどこで見られる?|第2戦〜第7戦のテレビ(TBS・NHK BS・日テレ・テレ朝)とネット配信(TVer・U-NEXT・Hulu・ABEMA)
 DEAN & DELUCAのチャリティートートバッグ2026|先行販売の抽選は10月29日17時まで、発売は11月1日。アプリでのエントリーと当日の時間








コメント